Lỗ hổng trên Telegram Desktop cho phép đánh cắp file ngầm chỉ qua một đường link
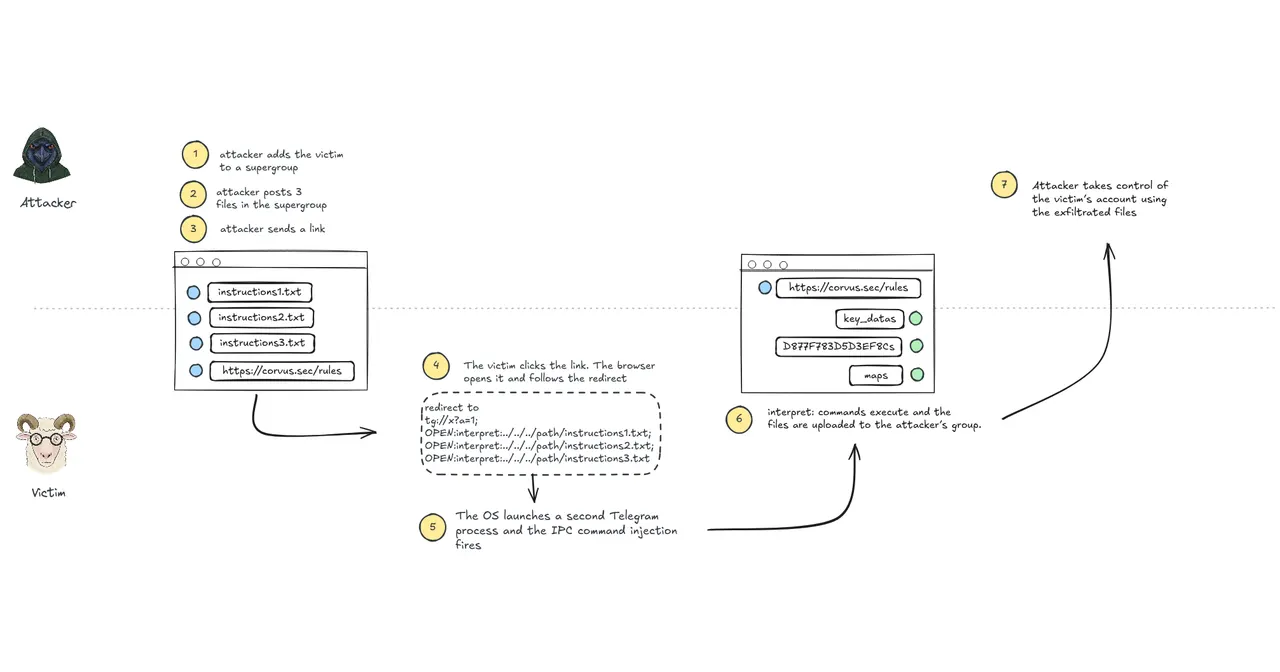
Một lỗi trên Telegram Desktop cho phép kẻ tấn công lấy trộm file trên máy và chiếm tài khoản của bạn chỉ bằng một cú click chuột.
Khi bạn bấm vào một đường link tùy chỉnh lúc Telegram Desktop đang chạy, một tiến trình phụ sẽ đổi link đó thành dạng văn bản phân cách bằng dấu chấm phẩy, rồi gửi tới ứng dụng chính qua socket nội bộ. Nhà nghiên cứu bảo mật BeakSec phát hiện Telegram Desktop (đến bản 7.2.8) đã quên xử lý ký tự dấu chấm phẩy trong các URL này. Điều đó cho phép kẻ tấn công chèn lệnh tùy ý, truy cập vào một giao thức nội bộ ẩn tên là interpret:, rồi ép Telegram tự gửi các file trên máy—bao gồm cả phiên đăng nhập đang dùng—vào một khung chat do hacker kiểm soát mà không hề xin phép.
Vì sao việc này quan trọng: Lỗ hổng này (CVE-2026-107181, mức độ Cao 8.1) biến một cú click link thành công cụ đánh cắp file tùy ý trên máy. Chỉ cần lấy được file lưu trạng thái đăng nhập, hacker có thể chiếm trọn tài khoản của bạn mà không cần mật khẩu hay mã 2FA.
Cần biết: Telegram đã vá lỗi này trong phiên bản 7.2.9 (commit db3405699f). Nếu bạn dùng Telegram Desktop trên Windows, hãy kiểm tra phiên bản và cập nhật ngay lập tức.
Giao thức gây ra rắc rối này vốn là một công cụ nội bộ do Telegram tự viết để tự động đăng bài mỗi khi có bản cập nhật mới.
Nguồn
- Telegram Desktop One-Click Account Takeover — https://beaksec.github.io/posts/telegram-desktop-one-click-account-takeover/
- Hacker News Discussion — https://news.ycombinator.com/item?id=50029123