Một hacker 16 tuổi vừa phát hiện 'cánh cửa mở sẵn' vào 17 nghìn tỷ bản ghi của Microsoft
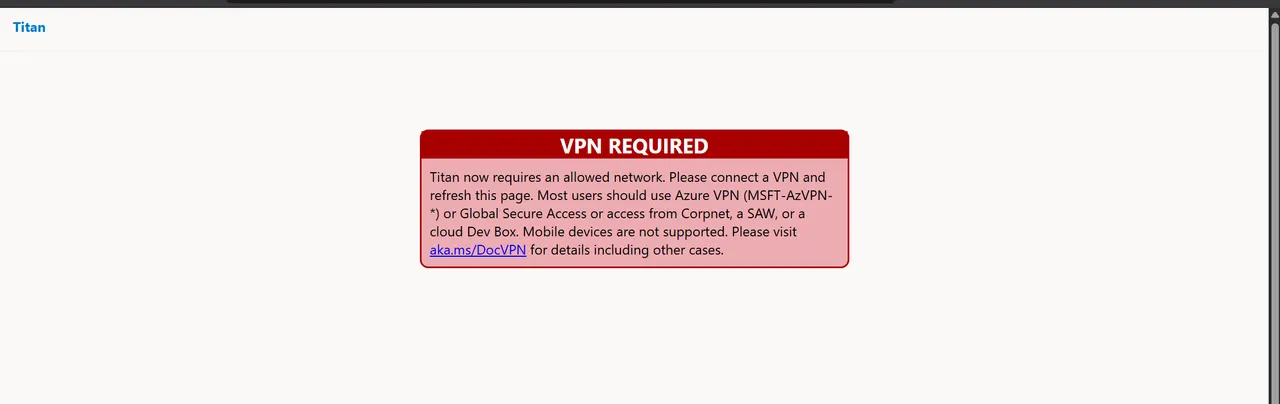
Một nhà nghiên cứu bảo mật 16 tuổi vừa phát hiện một API của Microsoft quên kiểm tra xác thực, bỏ ngỏ 17,3 nghìn tỷ bản ghi dữ liệu.
Chàng trai có biệt danh Faav đã phát hiện Titan — dịch vụ phân tích nội bộ của Microsoft — sở hữu một API không hề xác minh chữ ký của token đăng nhập (JWT). Bằng cách gửi một token tự tạo không có chữ ký với user là "admin", Faav dễ dàng lấy quyền quản trị viên để chạy các câu lệnh SQL trực tiếp. Microsoft đã vá lỗ hổng ngay sau khi nhận báo cáo qua chương trình bug bounty, và chưa có dữ liệu khách hàng nào bị truy cập.
Vì sao vụ này quan trọng: Chỉ một bước bỏ quên kiểm tra chữ ký cũng đủ phơi bày cả kho dữ liệu khổng lồ. Đây là lời nhắc cho dân dev: các endpoint backend vẫn rất dễ tổn thương nếu cứ nhắm mắt tin tưởng dữ liệu gửi lên mà không xác minh ai đã ký nó.
Góc hậu trường: Faav dùng một công cụ AI tự viết tên là Antares để quét ra host API ẩn này, nhưng bước bẻ khóa cuối cùng lại nhờ vào một linh tính bộc phát lúc đêm muộn. Đáng chú ý, Microsoft cũng can thiệp biên tập bài viết của Faav trước khi cho đăng, cắt bỏ bớt một số đoạn và số liệu.
Nhớ soi kỹ chữ ký trên thẻ ID trước khi cho bất kỳ ai bước qua cửa.
Nguồn
- How I could've accessed 17 trillion Microsoft records — https://blog.faav.net/how-i-couldve-accessed-17-trillion-microsoft-records
- Hacker News Discussion — https://news.ycombinator.com/item?id=49883970